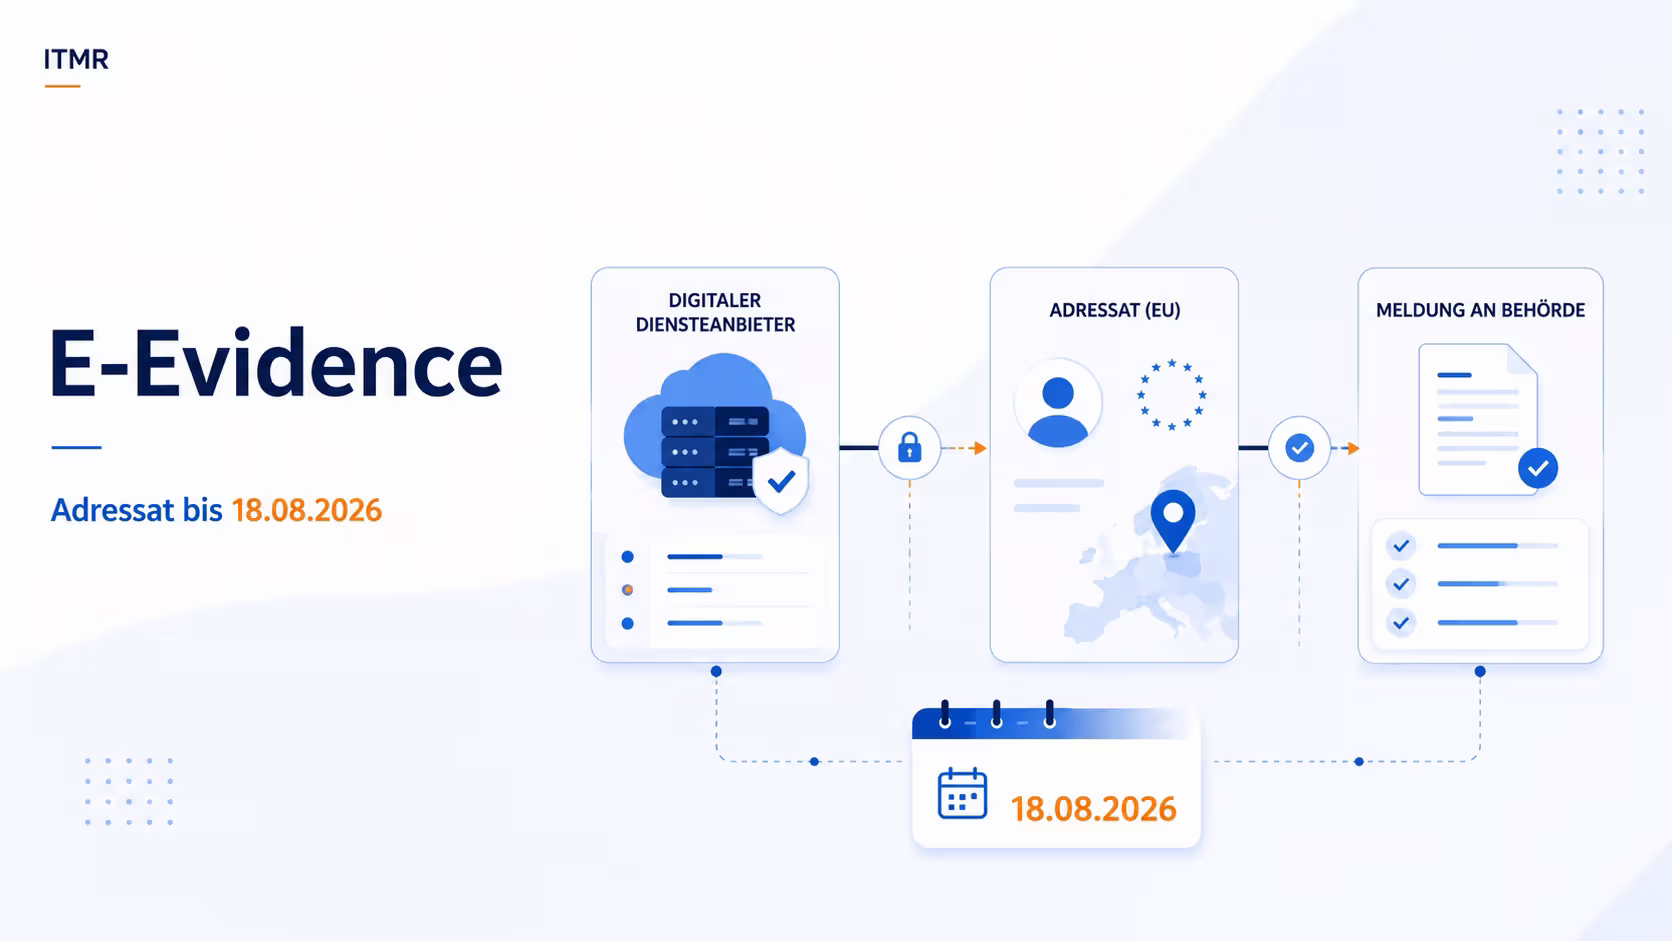
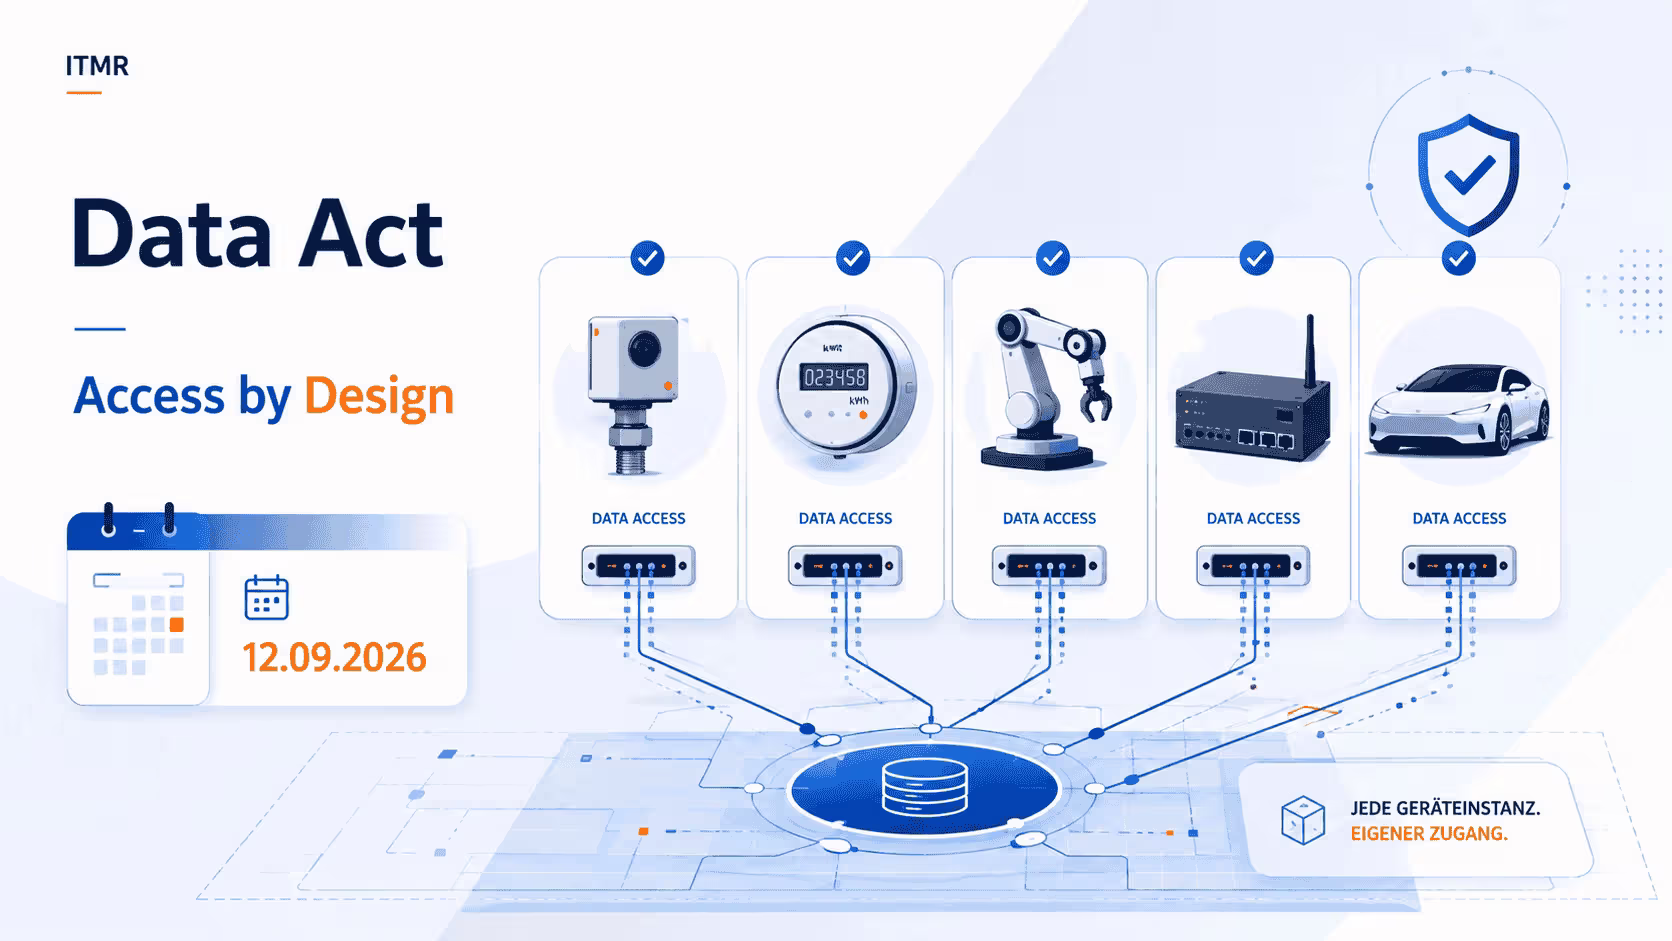
Rechtsanwalt für Datenrecht: Data Act, Datenverträge, Data Governance
Für Hersteller vernetzter Produkte und datengetriebene Unternehmen – Data Act, Datenzugang und Datenverträge.
Datenrecht und Data Act für Hersteller, Plattformen, SaaS- und Industrieunternehmen
ITMR Rechtsanwälte berät Unternehmen im Datenrecht zu Datenzugang, Datenklauseln, Cloud Switching und Governance nach dem Data Act. Der Data Act gilt seit dem 12.09.2025.
Der Data Act ist für viele Unternehmen kein Randthema mehr. Er betrifft Produktdesign, Vertragsarchitektur, Datennutzung, Cloud-Strategie und Governance zugleich. In Deutschland ist seit dem 30.05.2026 die Bundesnetzagentur zuständige Behörde nach dem Datenverordnung-Anwendungs-und-Durchsetzungs-Gesetz (DADG).
Fachlich verantwortlich: Jean Paul P. Bohne, Fachanwalt für IT-Recht, KI-Beauftragter (DEKRA), geprüft am 23.10.2026
Schneller Einstieg: Worum geht es bei Ihnen?
Data Act im Unternehmen umsetzen
Scope, Rollen, Datenarten und Vertragswerke klären und daraus einen Umsetzungsplan für Produkt, Legal und IT ableiten.
Betroffenheit schnell prüfen
Der interaktive Check gibt eine erste Orientierung zu vernetzten Produkten, verbundenen Diensten und Datenzugangspflichten.
Mehrere EU-Digitalgesetze zugleich
Data Act, DSA, AI Act, NIS-2 und Cyber Resilience Act greifen oft gleichzeitig. Das Audit ordnet die Pflichten in einem Bild.
Personenbezogene Daten und Transfers
Sobald personenbezogene oder gemischte Daten fließen, laufen DSGVO und Drittlandtransfer parallel zum Data Act.
Ihr Ansprechpartner: Dominik Skornia
Rechtsanwalt mit Tätigkeitsgebieten Datenschutzrecht, Datenrecht und IT-Recht. Gemeinsam mit Jean Paul P. Bohne, Fachanwalt für IT-Recht.
Was passiert nach Ihrer Anfrage?
Nach Ihrer Anfrage melden wir uns an Werktagen innerhalb von 24 Stunden. Der Erstkontakt ist kostenfrei. Bevor es kostenpflichtig wird, sagen wir es Ihnen ausdrücklich.
- Kurze Beschreibung genügt. Schildern Sie kurz Produkt oder Dienst, die betroffenen Datenarten und die Vertragslage. Hilfreich sind Produktbeschreibung, Standardverträge und ein Datenfluss-Schaubild, falls vorhanden.
- Eingang und Vorsortierung. Wir ordnen die Anfrage anhand des geschilderten Vorhabens, der Unterlagen und des erkennbaren Ziels fachlich ein. Fristen und Termine sollten direkt erkennbar sein.
- Passender Einstieg und Kostenrahmen. Wir klären, ob Erstberatung, Leistungspaket oder konkrete Mandatsaufnahme der nächste Schritt ist. Sobald der Prüfungsumfang feststeht, nennen wir Ihnen den Kostenrahmen – bevor die Arbeit beginnt.
Kurz gesagt
Der Data Act gilt seit dem 12.09.2025. Für neue vernetzte Produkte greifen die Designpflichten ab dem 12.09.2026. Ältere Langläufer-Verträge kommen ab dem 12.09.2027 in die Klauselkontrolle.
Typische Fälle aus unserer Beratung im Datenrecht
Die folgenden Konstellationen begegnen uns regelmäßig. Sie sind abstrahiert und vereinfacht. Welche Pflichten greifen, hängt immer vom Produkt-, Vertrags- und Datenmodell ab.
SaaSSaaS-Anbieter mit Wechselklauseln aus der Zeit vor dem Data Act
- Ausgangslage
- Ein SaaS-Anbieter nutzt lange Mindestlaufzeiten, hohe Exit-Entgelte und keine geregelte Datenausleitung.
- Entscheidende Schwierigkeit
- Die Regeln zum Anbieterwechsel verlangen Vertragsklauseln zu Wechsel, Kündigungsfrist und Übergangsfrist. Wechselentgelte entfallen ab dem 12.01.2027.
- Unsere Arbeit
- Wir prüfen das Service-Modell, passen Vertrag und Leistungsbeschreibung an und skizzieren den Exit-Prozess mit Support und Datenexport.
- Arbeitsergebnis
- Überarbeitete Vertragsmuster und ein Exit-Leitfaden, den Vertrieb und Customer Success verwenden können.
Beispiel vereinfacht.
EinkaufIndustrieunternehmen prüft Lieferantenbedingungen
- Ausgangslage
- Ein Unternehmen erhält von einem großen Lieferanten Standardbedingungen, die ihm jede Nutzung der eigenen Maschinendaten untersagen.
- Entscheidende Schwierigkeit
- Zu klären ist, ob die Klausel einseitig auferlegt und nach Art. 13 Data Act missbräuchlich ist. Parallel stellt sich die Frage nach dem eigenen Datenzugangsrecht.
- Unsere Arbeit
- Wir prüfen Klauseln und Vertragsdatum, bewerten die Verhandlungslage und bereiten die Gegenposition vor.
- Arbeitsergebnis
- Verhandlungsposition mit Klauselalternativen und eine klare Linie für den eigenen Datenzugang.
Beispiel vereinfacht.
Arbeitsprobe
Maschinenhersteller erhält Datenzugangsverlangen
Ein Kunde verlangt Zugang zu den Betriebsdaten seiner Anlagen und will sie an einen unabhängigen Wartungsdienstleister weitergeben. Die eigentliche Schwierigkeit: Ein Teil der Daten lässt Rückschlüsse auf Steuerungslogik und Know-how zu. Der Hersteller will Geschäftsgeheimnisse schützen, ohne den Zugang pauschal zu verweigern. Wir klassifizieren die Datenarten, trennen Produktdaten von abgeleiteten Daten und formulieren Schutzmaßnahmen nach Art. 4 Abs. 6 und Art. 5 Abs. 9 Data Act. Ergebnis unserer Arbeit: Abgestimmtes Zugangsmodell mit Vertraulichkeitsvereinbarung, technischen Schutzmaßnahmen und dokumentierter Begründung für einzelne Ausnahmen.
Die Konstellation ist anonymisiert und vereinfacht; sie beschreibt unsere Arbeitsweise, nicht den Ausgang eines bestimmten Verfahrens.
Was Sie am Ende in der Hand haben
| Leistung | Konkretes Ergebnis | Nächster Schritt |
|---|---|---|
| Data-Act-Scope und Rollenmodell | Übersicht über Rollen, Datenarten und greifende Pflichten | Produktliste und Datenflüsse senden |
| Datenklauseln und Standardverträge | Markierte Klauseln mit Alternativen nach Art. 13 Data Act | Vertragsmuster zur Prüfung übermitteln |
| Zugangsverlangen und Geschäftsgeheimnisse | Antwortschreiben mit Schutzmaßnahmen und Begründung | Verlangen und Fristen weiterleiten |
| Cloud Switching und Exit | Vertragsklauseln und Exit-Leitfaden für Kunden | Service-Modell kurz beschreiben |
| Digital-Acts-Abgleich | Pflichtenkarte über Data Act, DSGVO, NIS-2 und KI-Verordnung | Gespräch zum Gesamtscope vereinbaren |
| Streit über Datenzugang | Einschätzung zu Ansprüchen, Abwehr und Streitbeilegung | Schriftverkehr und Verträge senden |
Wo der Data Act im Unternehmen praktisch einschlägt
Praktisch relevant wird das überall dort, wo vernetzte Produkte, verbundene Dienste, SaaS- oder Plattformmodelle und datenbasierte Kooperationen wirtschaftlich zusammenlaufen. Dann reicht es nicht, nur Datenschutz mitzudenken. Zusätzlich geht es um Zugriffsrechte, Weitergabepflichten, Geschäftsgeheimnisse, technische Ausleitbarkeit, Vertragsfairness und die Abstimmung mit angrenzender Regulierung.
Als Kanzlei an der Schnittstelle von IT-Recht, Datenschutzrecht, Compliance, KI-Recht und Cybersecurity begleiten wir Unternehmen dabei, Datenmodelle wirtschaftlich nutzbar und rechtlich belastbar aufzusetzen.
Wichtige Übergänge für die Praxis
| Datum | Was gilt | Wen es betrifft |
|---|---|---|
| 12.09.2025 | Der Data Act gilt grundsätzlich. Kapitel IV zu unfairen Klauseln erfasst Verträge, die nach diesem Tag geschlossen werden. | Alle Dateninhaber, Nutzer, Datenempfänger und Anbieter von Datenverarbeitungsdiensten |
| 12.09.2026 | Die Pflicht zum Datenzugang per Design nach Art. 3 Abs. 1 gilt für vernetzte Produkte und verbundene Dienste, die nach diesem Tag in Verkehr gebracht werden. | Hersteller und Anbieter neuer Produkte und Dienste |
| 12.01.2027 | Wechselentgelte beim Cloud-Anbieterwechsel entfallen nach Art. 29 Data Act. Bis dahin sind nur reduzierte Entgelte zulässig. | Anbieter von Datenverarbeitungsdiensten und ihre Kunden |
| 12.09.2027 | Die Klauselkontrolle erfasst auch Verträge vom 12.09.2025 oder früher, wenn sie unbefristet sind oder frühestens zehn Jahre nach dem 11.01.2024 enden. | Langlaufende B2B-Verträge mit Datenklauseln |
Für wen der Data Act heute schon handlungsrelevant ist
Besonders dringend ist die Prüfung für Hersteller vernetzter Produkte, Anbieter verbundener Dienste, Plattformbetreiber, SaaS- und Cloud-Anbieter sowie Industrieunternehmen mit datenbasierten Service-, Wartungs- oder Plattformmodellen. Für vernetzte Produkte und verbundene Dienste bietet der interaktive Data-Act-Check eine erste Orientierung zu Datenzugang und Pflichten.
- Sie stellen Nutzungs-, Geräte-, Telemetrie- oder Betriebsdaten wirtschaftlich bereit oder werten sie aus.
- Sie nutzen Standardverträge, Plattformbedingungen, Einkaufsbedingungen oder Cloud-Verträge mit Datenklauseln.
- Sie müssen Datenzugang, Geschäftsgeheimnisse und DSGVO sauber voneinander trennen.
- Sie wollen Exit-Fähigkeit, Anbieterwechsel oder Multi-Cloud-Strukturen rechtlich belastbar aufsetzen.
- Sie entwickeln neue Services aus Produkt- oder Nutzungsdaten und brauchen dafür eine tragfähige Governance.
Der Data Act betrifft mehr als Datenzugang. In vielen Mandaten stehen Cloud Switching, Exit-Fähigkeit, Lock-in-Risiken und technische Ausleitbarkeit sehr früh im Mittelpunkt. Das gilt gerade bei SaaS-, Plattform- und datenbasierten Service-Modellen.
Was jetzt zählt
- Scope, Rollen und Datenarten bestimmen
- Vertragsklauseln und Standardwerke prüfen
- Cloud-Exit, Wechselpfade und Governance sichtbar machen
Was bis 12.09.2026 vorbereitet sein sollte
- Produkt- und Dienstelogik für neue vernetzte Produkte prüfen
- Zugänglichkeit, Transparenz und technische Bereitstellung mitdenken
- Produkt, Legal, IT und Security früh verzahnen
Der Stichtag ist inzwischen erreicht. Für neue Produkte gilt die Pflicht bereits.
Was bis 12.09.2027 nicht liegen bleiben darf
- Langlaufende Bestandsverträge mit Datenklauseln prüfen
- Unfair aufgedrückte B2B-Klauseln systematisch bereinigen
- Einkaufs- und Standardvertragswerke aktualisieren
Datenrecht ist nicht nur Datenschutz
Der häufigste Denkfehler liegt darin, den Data Act nur als Annex zur DSGVO zu lesen. Das greift zu kurz. Für Unternehmen wird die Lage klarer, wenn Datenschutz, Datenrecht und Vertrags- und Governance-Fragen nebeneinander betrachtet werden.
| Vergleichspunkt | Datenschutzrecht | Datenrecht / Data Act | Vertrags- und Governance-Schnittstelle |
|---|---|---|---|
| Worum geht es? | Um personenbezogene Daten, Rechtsgrundlagen, Transparenz, Betroffenenrechte und Aufsichtsrisiken. | Um Datenzugang, Datennutzung, Weitergabe, Vertragsfairness, Cloud-Wechsel und wirtschaftliche Verwertbarkeit. | Um Rollen, Zuständigkeiten, Prozesse, Dokumentation und tragfähige Klauselwerke. |
| Welche Daten stehen im Fokus? | Personenbezogene und gemischte Daten. | Produktdaten, Nutzungsdaten, Telemetrie, Betriebsdaten und verbundene Dienstdaten. | Alle Datenarten, soweit sie in Verträgen, Freigaben, Zugriffsmodellen und Eskalationen abgebildet werden müssen. |
| Typische Risiken | Unzulässige Verarbeitung, fehlende Rechtsgrundlage, Betroffenenbeschwerden, Bußgelder und Schadensersatz. | Blockierter Datenzugang, unwirksame Datenklauseln, Lock-in-Risiken, unausgereifte Exit-Modelle und wirtschaftliche Reibung im Datenökosystem. | Unklare Rollen, widersprüchliche Vertragswerke, operative Nichtumsetzbarkeit und Konflikte zwischen Produkt, Vertrieb, Einkauf, IT und Legal. |
| Typische interne Owner | Datenschutz, Legal, IT-Security, Fachbereiche. | Produkt, Legal, Business Owner, Plattform- oder Service-Verantwortliche. | Legal, Einkauf, Vertrieb, IT, Operations, Compliance und Management. |
| Zuständige Aufsicht in Deutschland | Datenschutzaufsicht. Für Data-Act-Fragen mit Personenbezug bei nicht-öffentlichen Stellen die BfDI nach § 3 DADG. | Bundesnetzagentur nach § 2 DADG. | Interne Verantwortliche und Geschäftsleitung. |
| Passende ITMR-Vertiefung | Datenschutzrecht, Datentransfer, Privacy Litigation | Data Act umsetzen, Digital Acts Audit | IT-Recht, Compliance, AGB und Standardklauseln |
Wann Sie uns brauchen
In der Praxis kommen Mandanten selten mit der abstrakten Frage, ob der Data Act „irgendwie gilt“. Meist geht es um konkrete wirtschaftliche Reibungspunkte.
- Ein Hersteller will Datenzugänge eröffnen, ohne Geschäftsgeheimnisse und Produktlogik preiszugeben.
- Ein Anbieter verbundener Dienste muss klären, welche Daten überhaupt bereitgestellt werden müssen und in welcher Form.
- Ein Plattform- oder SaaS-Unternehmen will bestehende Vertragswerke Data-Act-fest machen, ohne den Vertrieb zu blockieren.
- Ein Industrieunternehmen möchte Nutzungs- und Maschinendaten in Kooperationen oder Datenräumen verwerten.
- Ein Cloud-Kunde oder Cloud-Anbieter muss Exit-, Migrations- und Lock-in-Fragen sauber strukturieren.
- Ein Unternehmen braucht eine belastbare Linie zwischen Data Act, DSGVO, weiteren EU-Digitalgesetzen und interner Governance.
Data-Act-Umsetzung prüfen · Digital-Acts-Gesamtscope prüfen
Die 5 häufigsten Praxisfehler beim Data-Act-Start
Viele Probleme entstehen aus einer zu späten oder zu groben Einordnung im Unternehmen. Die Norm selbst ist dabei selten der Engpass.
Der Data Act wird vorschnell als Datenschutzthema einsortiert
Dann bleiben Vertragsfairness, Cloud-Wechsel, Produktzugänglichkeit und wirtschaftliche Datennutzung zu lange außerhalb der eigentlichen Projektsteuerung.
Datenarten werden nicht sauber getrennt
Produktdaten, Nutzungsdaten, Telemetrie, Account-Daten und Support-Informationen werden vermischt. Genau das erschwert Data-Act-, DSGVO- und Geheimnisschutz-Prüfungen unnötig.
Standardverträge bleiben unangetastet
Einkaufsbedingungen, Plattformverträge, Cloud-AGB und Datenlizenzklauseln werden oft zu spät geprüft, obwohl dort viele wirtschaftliche Risiken bereits angelegt sind.
Cloud-Exit wird erst im Konfliktfall relevant
Wer Exit-Fähigkeit, Datenexport und Migrationsunterstützung zu spät strukturiert, produziert unnötige Lock-in- und Verhandlungsrisiken.
Geschäftsgeheimnisse werden nur pauschal behauptet
Tragfähig sind eine belastbare Datenklassifizierung, technische Zugriffskontrolle, Vertraulichkeitsmechanik und dokumentierte Schutzmaßnahmen. Pauschale Verbote tragen regelmäßig nicht.
Wer diese fünf Fehler früh vermeidet, gewinnt meist Rechtssicherheit und zugleich klarere Zuständigkeiten zwischen Produkt, Vertrieb, Einkauf, Legal, IT und Security.
Welche Geschäftsmodelle besonders oft betroffen sind
Der Anwendungsbereich ist weit. Entscheidend ist weniger die Branchenbezeichnung als die Rolle im Datenökosystem und die konkrete technische und vertragliche Struktur.
Hersteller vernetzter Produkte
Etwa bei Maschinen, Fahrzeugen, MedTech, Smart Devices, Gebäudetechnik oder Industrieanlagen mit digitaler Konnektivität.
Anbieter verbundener Dienste
Etwa bei Apps, Portalen, Remote-Monitoring, Maintenance-, Analyse- oder Steuerungsdiensten, die funktional mit dem Produkt verbunden sind.
Dateninhaber und Datenempfänger
Relevant in B2B-Modellen, Datenkooperationen, Plattform-Set-ups, Mehrwertdiensten und datenbasierten Folgeangeboten.
Cloud-, SaaS-, PaaS- und IaaS-Anbieter
Vor allem bei Exit-Fähigkeit, Wechselprozessen, Interoperabilität, technischer Unterstützung und Vertragsgestaltung.
Nutzer auf Unternehmerseite
Auch Unternehmen als Nutzer vernetzter Produkte können Datenzugangsrechte strategisch nutzen, etwa für Wartung, Optimierung, Einkauf oder Anbieterwechsel.
Start-ups und neue Service-Layer
Gerade neue Produkte und Plattformen sollten Data-Act-Fragen früh im Produktdesign und im Vertragsmodell mitdenken. Passend ist bei ITMR auch das Start-up-Gespräch.
Ob Sie tatsächlich Pflichten erfüllen oder Rechte aktiv nutzen können, hängt von mehr als einem Schlagwort auf der Website ab. Maßgeblich sind Produktarchitektur, Datenarten, Vertragslage, Marktrolle, technische Zugriffsmöglichkeiten und das Zusammenspiel mit anderen Regimen.
Welche Pflichten praktisch zählen
Unternehmen sollten den Data Act nicht als bloße Informationspflicht missverstehen. Er greift tief in Produktzugänglichkeit, Vertragsgestaltung und operative Prozesse ein.
Datenzugang und Bereitstellung
Es geht darum, ob Produktdaten und verbundene Dienstdaten für Nutzer oder benannte Dritte zugänglich gemacht werden müssen. Zu klären ist auch, in welcher Form dies zu erfolgen hat und wie es technisch und organisatorisch abgebildet wird.
Vorvertragliche Transparenz
Bereits vor Vertragsschluss muss klarer werden, welche Daten entstehen, wer auf sie zugreifen kann und welche Nutzungsmöglichkeiten oder Beschränkungen gelten.
Vertragsfairness im B2B
Einseitig aufgedrückte Datenklauseln können unwirksam sein. Besonders relevant ist das bei Einkaufsbedingungen, Plattformbedingungen, Standardverträgen und Datenlizenzmodellen.
Cloud Switching und Exit-Fähigkeit
Vertraglicher Exit, Datenexport, technische Unterstützung und Schnittstellen müssen so gestaltet sein, dass Kunden nicht künstlich im System festgehalten werden.
Schutz vor unzulässigem Drittstaatenzugriff
Bei Datenverarbeitungsdiensten müssen Unternehmen auch Regeln zum Schutz vor bestimmten unzulässigen Zugriffsverlangen staatlicher Stellen aus Drittstaaten im Blick behalten.
Schnittstellen zu Spezialregimen
Einzelne Data-Act-Regeln greifen zusätzlich neben gesetzlichen Datenbereitstellungspflichten, Datenschutz, Security- und sektorspezifischen Vorgaben.
Verträge, Datenklauseln und Governance sauber verzahnen
Die meisten wirtschaftlichen Risiken entstehen aus schlecht abgestimmten Verträgen, Produktbedingungen und internen Verantwortlichkeiten. Der Gesetzestext allein ist selten der Auslöser.
Welche Vertragswerke regelmäßig betroffen sind
- Produkt- und Servicebedingungen
- Plattform- und Cloud-Verträge
- Datenlizenz- und Kooperationsverträge
- Einkaufsbedingungen und Standardklauselwerke
- Exit-, Migrations- und Support-Regelungen
- Vertraulichkeits- und Zugriffskonzepte
Was wir in der Prüfung typischerweise herausarbeiten
- Wer Dateninhaber, Nutzer, Dritter oder Empfänger ist
- Welche Datenarten tatsächlich ohne Weiteres verfügbar sind
- Ob Klauseln einseitig aufgedrückt oder verhandelt wurden
- Wie Preislogik, Haftung, Zweckbindung und Nutzungsgrenzen zusammenpassen
- Ob die operative Ausleitung technisch und organisatorisch realistisch abbildbar ist
Gerade bei Standardverträgen, AGB-nahen Datenklauseln und großen Plattform- oder Einkaufsstrukturen sollte der Data Act früh auf den Tisch kommen. Wartet man bis zum Streitfall, wird es teuer. Häufig ist es effizienter, Vertragsumbau, Governance und Prozessdesign gemeinsam zu denken.
IT-Recht vertiefen · AGB und Standardklauseln · Governance und Compliance · Data-Act-Umsetzung · Vertragsgestaltung im IT-Recht
Geschäftsgeheimnisse, DSGVO und Datenzugang
Viele Unternehmen fragen zuerst, ob sie sich mit Verweis auf Geschäftsgeheimnisse oder Datenschutz vollständig zurückziehen können. So einfach ist es regelmäßig nicht.
Die saubere Linie liegt meist in Datenklassifizierung, Zweckbegrenzung, technischer Zugriffskontrolle, Vertraulichkeitsmechanik und dokumentierten Schutzmaßnahmen. Ein undifferenziertes Totalverweigerungsmodell trägt selten. Nach Art. 4 Abs. 7 Data Act muss eine Verweigerung begründet und der Bundesnetzagentur mitgeteilt werden.
Sobald personenbezogene oder gemischte Daten betroffen sind, müssen Rechtsgrundlagen, Rollenverteilung, Betroffenenrechte, Datensicherheit und internationale Transfers zusätzlich sauber geprüft werden.
Datenschutzrecht · Datentransfer & Drittlandübermittlungen · Privacy Litigation · Geschäftsgeheimnisschutz
Cloud Switching und Lock-in-Risiken richtig einordnen
Cloud Switching ist eine juristisch-organisatorische Kernfrage und mehr als ein Thema für Techniker. Relevant ist auch, ob Wechsel, Parallelbetrieb und Rückführung tatsächlich funktionieren. Die bloße Kündbarkeit des Vertrags reicht dafür nicht.
Unternehmen brauchen belastbare Exit-Regelungen, exportierbare Daten, realistische Migrationsunterstützung, klare Fristen und verlässliche Zusagen zum Leistungsübergang.
Anbieter müssen prüfen, welche Pflichten ihr Service-Modell konkret auslöst, wie Unterstützungspflichten wirtschaftlich abbildbar bleiben und wo Ausnahmen oder Einschränkungen transparent kommuniziert werden müssen.
Art. 25 Data Act verlangt unter anderem eine Übergangsfrist von höchstens 30 Kalendertagen für den Wechsel. Gerade in Multi-Cloud-, Plattform- oder sicherheitskritischen Set-ups sollte Cloud Switching gemeinsam mit dem Sicherheits- und Governance-Modell betrachtet werden.
Cybersecurity · NIS-2-Umsetzung · IT-Verträge und digitale Projekte · SaaS-Vertrag prüfen
Schnittstellen, die im Unternehmen nicht getrennt laufen dürfen
Der Data Act steht selten allein. Wirtschaftlich relevante Mandate liegen fast immer an Übergängen zu anderen Rechts- und Regulierungsfeldern.
KI und Datenzugang
Wer Daten für Training, Feinjustierung, Auswertung oder KI-gestützte Mehrwertdienste nutzt, muss Data-Act-Logik, Vertragsketten und KI-Governance zusammenführen.
Informationssicherheit und Resilienz
Datenzugänglichkeit darf nicht zu Sicherheitschaos führen. Rollen, Schnittstellen, Logging, Berechtigungen und Incident-Prozesse müssen deshalb mit Security- und Meldepflichten harmonieren.
Produkthaftung und digitale Güter
Bei vernetzten Produkten können Datenzugang, Remote-Funktionen, Software-Updates, Mängel- und Haftungsfragen eng ineinandergreifen.
Sektorale Regulierung und Netzinfrastruktur
Je nach Geschäftsmodell spielen zusätzlich Telekommunikation, Plattformregulierung oder sektorale Spezialregeln hinein.
Zum Telekommunikationsrecht · zum Digital-Acts-Audit · Digitaler Omnibus
Wie wir Unternehmen im Datenrecht unterstützen
Unsere Beratung reicht über den Gesetzestext hinaus. Ziel ist eine Struktur, mit der Produkt, Vertrieb, Einkauf, Legal, Datenschutz und IT handhabbar arbeiten können.
Betroffenheit und Scope sauber bestimmen
- Rollen- und Datenmodell einordnen
- Produkte, Dienste und Datenflüsse prüfen
- Pflichtenkern von Randthemen trennen
- Prioritäten für Management und Fachbereiche festlegen
Verträge und Governance belastbar aufsetzen
- Datenklauseln und Standardverträge prüfen
- Cloud- und Exit-Strukturen überarbeiten
- Geheimnisschutz, Zweckbindung und Freigaben abstimmen
- Prozesse für Anfragen, Eskalation und Dokumentation gestalten
Konflikte und Sonderlagen beherrschbar machen
- Streit über Datenzugang und Datennutzung
- Abwehr oder Durchsetzung datenbezogener Ansprüche
- Abstimmung mit DSGVO-, Security- und KI-Fragen
- Begleitung bei besonders sensiblen Branchen- oder Plattformfällen
Sinnvoll ist die Beratung besonders dann, wenn
- Sie vor oder nach Markteinführung eines vernetzten Produkts Vertrags- und Datenlogik neu aufsetzen müssen.
- Ihr Unternehmen bestehende Plattform-, Cloud- oder Datenverträge anpassen will.
- Geschäftsgeheimnisse, personenbezogene Daten und wirtschaftliche Verwertung sauber voneinander getrennt werden müssen.
- Sie Data Act, DSGVO, KI- und Security-Anforderungen als zusammenhängendes Governance-Thema lösen möchten.
So läuft ein Mandat im Datenrecht ab
- Einordnung. Wir klären Rollen, Produkte, Dienste und Datenarten.
- Prüfung. Wir sichten Verträge, Datenflüsse und technische Bereitstellungswege.
- Umsetzung. Wir liefern Klauseln, Antwortschreiben, Prozesse und Prioritäten.
- Begleitung. Wir unterstützen bei Verhandlung, Streit und Behördenkontakt.
Data Act umsetzen · IT-Recht · Datenschutzrecht · Compliance · EU Digital Acts Audit
Kurz gesagt
Wir arbeiten in vier Schritten: Einordnung, Prüfung, Umsetzung und Begleitung. Am Ende stehen konkrete Klauseln, Prozesse und Prioritäten für Ihr Team.
Zentrale Begriffe im Datenrecht
- Vernetztes Produkt
- Gegenstand, der Daten über seine Nutzung oder Umgebung erlangt oder erzeugt und Produktdaten übermitteln kann (Art. 2 Nr. 5 Data Act).
- Verbundener Dienst
- Digitaler Dienst einschließlich Software, der so mit dem Produkt verbunden ist, dass das Produkt ohne ihn Funktionen nicht ausführen kann (Art. 2 Nr. 6 Data Act).
- Nutzer
- Person, die ein vernetztes Produkt besitzt, vertraglich nutzen darf oder verbundene Dienste in Anspruch nimmt (Art. 2 Nr. 12 Data Act).
- Dateninhaber
- Person, die berechtigt oder verpflichtet ist, Daten zu nutzen und bereitzustellen. Häufig ist das der Hersteller oder Diensteanbieter (Art. 2 Nr. 13 Data Act).
- Datenempfänger
- Unternehmen, dem Daten bereitgestellt werden, ohne selbst Nutzer des Produkts oder Dienstes zu sein (Art. 2 Nr. 14 Data Act).
- Produktdaten
- Daten, die durch die Nutzung eines vernetzten Produkts entstehen und vom Hersteller als abrufbar konzipiert wurden (Art. 2 Nr. 15 Data Act).
- Datenverarbeitungsdienst
- Digitale Dienstleistung mit Netzzugang zu einem gemeinsam genutzten Pool skalierbarer Rechenressourcen, etwa Cloud- und SaaS-Dienste (Art. 2 Nr. 8 Data Act).
- Wechselentgelte
- Entgelte für den Wechsel zu einem anderen Anbieter. Sie sind seit dem 11.01.2024 begrenzt und entfallen ab dem 12.01.2027 (Art. 2 Nr. 36, Art. 29 Data Act).
- Geschäftsgeheimnis
- Information mit wirtschaftlichem Wert, die durch angemessene Geheimhaltungsmaßnahmen geschützt ist (§ 2 Nr. 1 GeschGehG).
Die Begriffe folgen den Definitionen der Verordnung (EU) 2023/2854 und des Geschäftsgeheimnisgesetzes. Im Einzelfall kommt es auf die genaue Rolle im Datenökosystem an.
Normen und Quellen
Die Tabelle trennt EU-Recht und deutsches Recht. Der Data Act ist als EU-Verordnung unmittelbar anwendbar. Das DADG regelt in Deutschland Zuständigkeit und Durchsetzung.
| Norm | Inhalt | Bedeutung in der Praxis |
|---|---|---|
| Art. 3 Data Act | Datenzugang per Design und vorvertragliche Information | EU. Gilt für Produkte und Dienste, die nach dem 12.09.2026 in Verkehr gebracht werden. |
| Art. 4 Data Act | Zugangsrecht des Nutzers und Schutz von Geschäftsgeheimnissen | EU. Verweigerung nur unter engen Voraussetzungen, mit Begründung und Mitteilung an die Behörde. |
| Art. 5 Data Act | Weitergabe an Dritte auf Verlangen des Nutzers | EU. Benannte Torwächter nach dem DMA sind keine zulässigen Dritten. |
| Art. 13 Data Act | Missbräuchliche, einseitig auferlegte Vertragsklauseln im B2B | EU. Solche Klauseln sind für das andere Unternehmen nicht bindend. |
| Art. 23 bis 31 Data Act | Wechsel zwischen Datenverarbeitungsdiensten | EU. Pflichten für Cloud- und SaaS-Anbieter, Wechselentgelte entfallen ab dem 12.01.2027. |
| Art. 32 Data Act | Schutz nicht personenbezogener Daten vor unrechtmäßigem Drittstaatenzugriff | EU. Technische, organisatorische und rechtliche Maßnahmen beim Anbieter. |
| Art. 50 Data Act | Geltungsbeginn und Übergangsfristen | EU. Geltung ab 12.09.2025 mit gestaffelten Fristen bis 12.09.2027. |
| § 2 DADG | Bundesnetzagentur als zuständige Behörde | DE. Zentrale Anlaufstelle, Beschwerden und Zulassung von Streitbeilegungsstellen. |
| § 3 DADG | BfDI als Datenschutzaufsicht für den Data Act | DE. Zuständig für nicht-öffentliche Stellen, soweit personenbezogene Daten betroffen sind. |
| DSGVO | Verarbeitung personenbezogener Daten | EU. Gilt neben dem Data Act, sobald Personenbezug besteht. |
| § 2 GeschGehG | Begriff des Geschäftsgeheimnisses | DE. Schutz setzt angemessene Geheimhaltungsmaßnahmen voraus. |
FAQ – Datenrecht und Data Act für Unternehmen
Die Einordnung hängt immer vom konkreten Geschäftsmodell ab. Die folgenden Antworten geben eine belastbare Orientierung für typische Unternehmerfragen.
Betrifft der Data Act auch reine B2B-Unternehmen?
Ja, häufig sogar gerade dann. Besonders relevant ist der Data Act für Hersteller vernetzter Produkte, Anbieter verbundener Dienste, Cloud- und SaaS-Anbieter, Plattformbetreiber sowie Unternehmen, die Gerätedaten, Nutzungsdaten oder Maschinendaten wirtschaftlich einsetzen oder weitergeben. Ob konkrete Pflichten greifen, hängt vom Produkt-, Vertrags- und Datenmodell ab. ITMR Rechtsanwälte klärt diese Einordnung für Ihr Geschäftsmodell.
Müssen wir wegen des Data Act immer alle Gerätedaten herausgeben?
Nein. Maßgeblich sind vor allem die Rollen im konkreten Datenökosystem, die Art der ohne Weiteres verfügbaren Daten, der Nutzungszweck und die gesetzlichen Grenzen. In der Praxis muss geprüft werden, welche Daten zugänglich zu machen sind und in welchem Format. Zu klären ist auch, wo Datenschutz, Sicherheit oder Geschäftsgeheimnisse besondere Maßnahmen verlangen. ITMR Rechtsanwälte grenzt diese Datenarten mit Ihnen ab.
Dürfen wir Daten wegen Geschäftsgeheimnissen pauschal zurückhalten?
Ein pauschales Nein des Dateninhabers ist regelmäßig nicht die richtige Antwort. Geschäftsgeheimnisse bleiben geschützt, müssen aber typischerweise durch technische und organisatorische Schutzmaßnahmen, Vertraulichkeitsregeln und eine saubere Zweckbindung abgesichert werden. Erst wenn erforderliche Schutzmaßnahmen nicht vereinbart oder nicht eingehalten werden, kann eine Verweigerung oder Aussetzung im Einzelfall in Betracht kommen. ITMR Rechtsanwälte formuliert die passenden Schutzmaßnahmen und Begründungen.
Müssen bestehende Verträge überprüft werden?
Ja, in vielen Fällen unbedingt. Für nach dem 12.09.2025 geschlossene Verträge gilt die Data-Act-Klauselkontrolle sofort. Für bestimmte ältere, langlaufende B2B-Verträge wird sie ab dem 12.09.2027 relevant. Unternehmen sollten deshalb Einkaufsbedingungen, Plattform- und Cloud-Verträge, Datenlizenzen, Kooperationsmodelle und Exit-Regelungen systematisch prüfen. ITMR Rechtsanwälte priorisiert diese Prüfung nach Risiko.
Was bedeutet Cloud Switching praktisch für Anbieter und Kunden?
Cloud Switching ist mehr als ein Kündigungsrecht. Es geht um exit-fähige Vertragsstrukturen, Datenexporte in nutzbarer Form, technische Unterstützung, offene Schnittstellen und die Frage, ob ein Wechsel oder eine Multi-Cloud-Strategie tatsächlich ohne Lock-in gelingt. Je nach Service-Modell, Ausnahmen und technischer Architektur ist der konkrete Pflichtenumfang unterschiedlich. ITMR Rechtsanwälte prüft Ihr Service-Modell und die Wechselklauseln.
Wie verhält sich der Data Act zur DSGVO?
Beide Regime gelten nebeneinander. Sobald personenbezogene oder gemischte Daten betroffen sind, müssen Data-Act-Zugriff, Zweckbindung, Rechtsgrundlagen, Betroffenenrechte und Sicherheitsmaßnahmen mit der DSGVO zusammen gedacht werden. Gerade bei IoT-, Plattform- und KI-Konstellationen ist die saubere Datenklassifizierung deshalb entscheidend. ITMR Rechtsanwälte verbindet beide Prüfungen in einem Arbeitsschritt.
Wer sollte intern eingebunden werden?
Legal und Datenschutz allein reichen meist nicht. Sinnvoll beteiligt sind regelmäßig Produkt, Engineering oder IT, Informationssicherheit, Einkauf, Vertrieb, Operations und die für Daten verantwortlichen Fachbereiche. Der Data Act betrifft häufig Produktdesign, Vertragslogik, Supportprozesse, Schnittstellen und Eskalationswege gleichzeitig. ITMR Rechtsanwälte moderiert dafür gern einen gemeinsamen Workshop.
Welche Behörde ist in Deutschland für den Data Act zuständig?
Seit dem 30.05.2026 ist nach § 2 DADG die Bundesnetzagentur zuständige Behörde und zentrale Anlaufstelle. Soweit personenbezogene Daten betroffen sind, überwacht die BfDI nach § 3 DADG die Anwendung gegenüber nicht-öffentlichen Stellen. ITMR Rechtsanwälte begleitet Sie im Kontakt mit beiden Behörden.
Ansprechpartner und nächster sinnvoller Schritt
Wenn Datenzugang, Produktlogik, Vertragsarchitektur und Governance gleichzeitig betroffen sind, ist frühe Struktur fast immer günstiger als spätere Korrektur im Konfliktfall.
Dominik Skornia
Rechtsanwalt mit Tätigkeitsgebieten Datenschutzrecht, Datenrecht und IT-Recht. Besonders passend dort, wo Datenrecht, Datenschutz und digitale Vertrags- oder Streitfragen ineinandergreifen.
Jean Paul P. Bohne
Partner, Fachanwalt für IT-Recht und IT-Compliance-Manager. Besonders naheliegender Ansprechpartner, wenn Data Act, IT-Verträge, Digitalregulierung, Governance und wirtschaftliche Strukturierung zusammenlaufen.
Sinnvolle interne Vertiefungen bei ITMR: Data Act umsetzen · Digital Acts Audit · Datenschutzrecht · Datentransfer · KI-Recht · Cybersecurity · NIS-2-Umsetzung · Produkthaftungsrecht · Telekommunikationsrecht · Vertragsgestaltung im IT-Recht · Digitaler Omnibus
Rechtsstand: 23.10.2026. Die Darstellung gibt eine erste Orientierung und ersetzt keine Prüfung des konkreten Falls.
Zuständiger Rechtsanwalt für Datenrecht bei ITMR
Jean Paul P. Bohne, LL.M., MM
Rechtsanwalt | Partner | Wirtschaftsmediator
- Fachanwalt für Urheber- und Medienrecht
- Fachanwalt für IT-Recht
- AI Officer | KI-Beauftragter [DEKRA]
- Certified Information Privacy Professional/Europe [CIPP/E]
- Cert. Information Privacy Manager [CIPM]
- Externer Datenschutzbeauftragter [TÜV]
- Datenschutzbeauftragter [TÜV]
- Datenschutzauditor [TÜV]
- IT-Compliance Manager [TÜV]
Experte Datenrecht bei ITMR
T: +49 211 737547-70
E: bohne@itmr-legal.de
Dominik Skornia
Rechtsanwalt | in Anstellung
- AI-Privacy-Expert (GDDcert. EU)
Experte Datenrecht bei ITMR
T: +49 211 737547-70
E: skornia@itmr-legal.de
Aktuelles & Fachartikel
Bleiben Sie auf dem Laufenden mit unseren aktuellen Artikeln und Fachinformationen