Top-bewertet bei Google
Datenschutz-Audit für Unternehmen
Ein Ordner mit Unterlagen ist noch kein Nachweis.
Wir prüfen, ob Dokumentation, Werkzeuge, Dienstleister, Datenflüsse und Abläufe in Ihrem Unternehmen zusammenpassen, und liefern eine priorisierte Grundlage für Ihre Entscheidungen.
Bitte geben Sie zuerst eine kurze Beschreibung ein.
Der Erstkontakt ist kostenfrei. Bevor Kosten entstehen, machen wir Sie ausdrücklich darauf aufmerksam.
Rückmeldung an Werktagen innerhalb von 24 Stunden
Stand: 23.10.2026
Auditbefund: Wo passt Praxis zur Dokumentation?2 von 6
- VVT bildet aktuelle Verarbeitungen abNeues CRM fehltPrüfen
- AVV mit allen DienstleisternSupportzugriff aus DrittstaatFehlt
- Datenschutzhinweise aktuellLiegt vor
- Löschfristen technisch umgesetztFehlt
- Prozess für AuskunftsersuchenLiegt vor
- DSFA für Profilbildung geprüftPrüfen
Priorität: Drittstaatzugriff ohne Vertrag zuerst schließen
- 1Anlass schildernKunde, Investor, Review
- 2Umfang festlegenGesamt oder Bereich
- 3Ergebnis erhaltenBefund und Maßnahmen
Schematische Darstellung eines Auditbefunds. Beispiel vereinfacht.
Wir prüfen für
- Mittelstand
- Software und SaaS
- Onlinehandel
- Konzerne
Das Wichtigste in Kürze
- Ein Datenschutz-Audit prüft, ob Unterlagen, Systeme, Verträge, Datenflüsse und tatsächliche Abläufe eines Unternehmens zusammenpassen.
- Die DSGVO schreibt kein Audit in festem Format vor, verlangt aber nach Art. 5 Abs. 2 und Art. 24 DSGVO, dass Unternehmen die Einhaltung nachweisen können.
- Bei ITMR liefern wir einen Auditbefund, eine Risikobewertung und einen Maßnahmenplan in sinnvoller Reihenfolge.
- Den Umfang stimmen wir auf den Anlass ab.
- Ansprechpartner ist Dominik Skornia und sein Team. Er ist AI-Privacy-Expert (GDDcert. EU). Rückmeldung an Werktagen innerhalb von 24 Stunden.
- VVT
- Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO. Es listet auf, welche Daten wofür verarbeitet werden.
- AVV
- Auftragsverarbeitungsvertrag nach Art. 28 DSGVO. Er regelt, wie ein Dienstleister Daten im Auftrag verarbeitet.
- DSFA
- Datenschutz-Folgenabschätzung nach Art. 35 DSGVO. Sie bewertet Risiken einer Verarbeitung vor dem Start.
- SaaS
- Software as a Service. Software, die über das Internet genutzt und nicht installiert wird.
Anlässe
Wann lohnt sich ein Datenschutz-Audit?
Ein Audit wird relevant, wenn Sie Datenschutz gegenüber Kunden, Investoren, Geschäftsleitung, Datenschutzbeauftragten oder Behörden belastbar erklären müssen.
Wir prüfen das Zusammenspiel der Unterlagen und nicht die einzelne Datei.
Es kommt nicht darauf an, ob einzelne Dokumente vorhanden sind. Wir prüfen, ob Unterlagen, Systeme, Verträge, Datenflüsse und tatsächliche Abläufe eine stimmige Linie ergeben.
Das Audit prüft den gelebten Ist-Zustand. Es ist enger als die allgemeine Beratung im Datenschutzrecht und breiter als eine Prüfung von VVT, AVV, DSFA oder ein Behördenverfahren.
Nach unserer Erfahrung laufen in digitalen Geschäftsmodellen Datenschutz, IT-Verträge, Cloud, Produktentwicklung, Marketing, Personal, Sicherheit, KI-Funktionen und internationale Datenflüsse zusammen. Das Audit zeigt, was belastbar ist, was nachzuziehen ist und wo eine Spezialprüfung sinnvoller ist.
- Für wen
- Unternehmen mit Nachweisdruck im Datenschutz
- Ergebnis
- Befund, Risikobewertung, Maßnahmenplan
- Umfang
- Gesamtaudit oder einzelne Bereiche
- Rechtsgrundlage
- Rechenschaftspflicht nach Art. 5 Abs. 2 und Art. 24 DSGVO
Passender Prüfumfang
Schildern Sie den Anlass im Formular. Wir melden uns an Werktagen innerhalb von 24 Stunden mit einem Vorschlag für den Umfang.
So läuft es ab
Wie läuft das Audit in drei Schritten?
Wir stimmen Umfang und Zeitplan vor Beginn mit Ihnen ab.
01
Anlass schildern
Sie schildern, warum das Audit ansteht: Kunde, Investor, interne Prüfung, Toolwechsel, Relaunch, Wachstum, Hinweis des Datenschutzbeauftragten, Behördenkontakt oder ein Vorfall.
02
Umfang festlegen
Wir klären, ob ein Gesamtaudit, eine Prüfung einzelner Bereiche oder eine Spezialprüfung wie VVT, AVV, DSFA oder Datenschutz-Set-up besser passt.
03
Ergebnis erhalten
Sie erhalten eine rechtlich priorisierte Einschätzung mit Risiken, Nachweislücken und einer Reihenfolge für die Umsetzung.
So gehen wir im Audit vor
- 1
Anlass und Umfang
Wir klären den Druck: Kundenaudit, Due Diligence, Entscheidung der Geschäftsleitung, Werkzeuge, Hinweis des Datenschutzbeauftragten oder Behördenkontakt.
- 2
Unterlagen und Praxis abgleichen
VVT, AVV, Datenschutzhinweise, technische Maßnahmen, Tool- und Dienstleisterliste, Löschkonzept und Praxis der Fachbereiche prüfen wir auf Stimmigkeit.
- 3
Risiken priorisieren
Wir trennen Rechtsrisiken, Nachweislücken, betriebliche Schwachstellen und Dokumentationspunkte, die sich geordnet nachziehen lassen.
- 4
Maßnahmen bestimmen
Am Ende steht, was vor Audit, Kundenantwort, Entscheidung oder Freigabe zuerst geschlossen werden muss und welche Spezialprüfung anschließt.
Wie lange dauert es? Die meisten Arbeitsschritte erledigen wir innerhalb weniger Werktage. Wie schnell es geht, hängt vom Umfang und von Ihren Rückmeldungen ab. Haben Sie einen festen Termin, etwa einen Launch? Nennen Sie ihn uns gleich bei der Anfrage, dann planen wir ihn ein.
Leistungspaket
Was liefern wir im Datenschutz-Audit?
Leistungspaket Datenschutz-Audit
Auditbefund
Klare Einschätzung, ob Dokumente, Prozesse, Werkzeuge, Dienstleister, Rechtsgrundlagen und tatsächliche Verarbeitung zusammenpassen.
Risikobewertung
Priorisierung nach rechtlicher Relevanz, Nachweisdruck, Dringlichkeit und Steuerbarkeit.
Maßnahmenplan
Nächste Schritte für Dokumentation, Verträge, Prozesse, Zuständigkeiten, technische Maßnahmen und Spezialprüfungen.
Ergebnis für jede Ebene
Prioritäten für die Geschäftsleitung, eine Linie für Recht und Datenschutz und konkrete Punkte für IT, Produkt und Fachbereiche.
- Für wen
- Unternehmen und Organisationen jeder Größe
- Erste Rückmeldung
- an Werktagen innerhalb von 24 Stunden
- Kosten
- Wir nennen Ihnen die Kosten vor Mandatserteilung transparent.
- Nicht im Paket
- Umsetzung der Maßnahmen, neue Verträge und Behördenverfahren. Das sind separate Leistungen, auf Anfrage.
Wer liefert was und wer entscheidet
Was Sie liefern
- Anlass und Ziel
- Vorhandene Unterlagen
- Zugang zu Ansprechpartnern
- Tool- und Dienstleisterliste
Was wir übernehmen
- Festlegung des Umfangs
- Abgleich von Unterlagen und Praxis
- Risikobewertung
- Maßnahmenplan
Wer entscheidet
- Ihre Geschäftsleitung über Maßnahmen und Reihenfolge
- Die Fachbereiche über die Umsetzung im Alltag
Wie läuft die Beauftragung ab?
- 1
Erste Einschätzung
Sie schildern den Anlass über das Formular. Wir schlagen einen passenden Umfang vor. Der Erstkontakt ist kostenfrei.
- 2
Angebot
Vor Beginn der Arbeit nennen wir Ihnen Umfang und Kosten des Audits transparent.
- 3
Gerichtliche Schritte gesondert
Die Umsetzung einzelner Maßnahmen, Gerichtsverfahren und die Vertretung gegenüber Behörden vereinbaren wir gesondert, wenn Sie das wünschen.
Typische Anlässe
Welche Anlässe führen zum Audit?
Diese vier Lagen sehen wir in unseren Mandaten am häufigsten.
Nachweise werden verlangt
Großkunde, Investor, Konzernpartner, Plattformbetreiber oder Prüfteam fragt nach Unterlagen, technischen Maßnahmen, AVV, Löschung, Rollen und Zuständigkeiten.
Uneinige Bewertung intern
Recht, IT, Datenschutzbeauftragter, Geschäftsleitung und Fachbereiche bewerten denselben Ist-Zustand unterschiedlich.
Gewachsene Werkzeuge
CRM, Personalsoftware, Webanalyse, Newsletter, Cloud, SaaS, KI-Funktionen oder Supportzugriffe kamen schneller als Dokumentation und Verträge.
Konkreter Anlass
Relaunch, Unternehmenskauf, Due Diligence, Internationalisierung, Betroffenenanfrage, Vorfall oder Behördenkontakt zeigt Klärungsbedarf.
Prüfbereiche
Welche Bereiche führt das Audit zusammen?
Wir decken Widersprüche zwischen Dokumentation und Praxis auf. Dort entstehen die Risiken, die in Kundenaudits, Behördenkontakten oder Due Diligence schwer erklärbar sind.
Datenflüsse und Rollen
Welche Daten laufen durch welche Systeme, wer entscheidet über Zwecke und Mittel, welche Dienstleister sind beteiligt und ist die Rollenverteilung rechtlich haltbar?
Rechtsgrundlagen und Zwecke
Stützen Einwilligung, Vertrag, berechtigtes Interesse, gesetzliche Pflicht oder Beschäftigtendatenschutz die Verarbeitung und sind die Zwecke abgegrenzt?
VVT und Dokumentation
Bildet das Verzeichnis die reale Verarbeitung ab oder steht dort ein Altbestand, der bei Rückfragen nicht mehr erklärbar ist?
AVV, Dienstleister, Transfers
Passen Verträge, Anlagen zu technischen Maßnahmen, Unterauftragnehmer, Drittlandtransfers, Supportzugriffe und Leistungsbeschreibung zusammen?
Sicherheit und Löschung
Sind Schutzmaßnahmen, Berechtigungen, Löschung, Protokollierung, Verschlüsselung und Vorfallprozesse nur beschrieben oder im Alltag steuerbar?
Betroffenenrechte
Kann Ihr Unternehmen Auskunft, Löschung, Widerspruch, Datenpanne, Kunden- oder Behördenfrage stimmig beantworten?
Risikobild
Welche Schwachstellen finden wir im Audit am häufigsten?
Diese Punkte prüfen wir in jedem Audit.
Dokumentation
- Veraltete Datenschutzhinweise Sie nennen nicht die tatsächlich eingesetzten Werkzeuge, Empfänger, Zwecke oder Speicherfristen.
- Grobes oder veraltetes VVT Das Verzeichnis ist nicht mit Verträgen, Dienstleistern und technischen Abläufen abgestimmt.
- Unpassende AVV Verträge bestehen, passen aber nicht zu Unterauftragnehmern, Supportzugriffen, Hosting, Hauptvertrag oder technischen Maßnahmen.
- Löschfristen nur auf Papier Fristen sind dokumentiert, aber technisch oder organisatorisch nicht umgesetzt.
Praxis
- Unterschiedliche Annahmen Marketing, Vertrieb, Personal, Produkt und IT nutzen Daten auf Grundlage verschiedener Annahmen.
- Datenflüsse nicht nachgezogen Nach Toolwechsel, Konzernsupport oder Cloudnutzung fehlen Prüfung und Vertrag für internationale Übermittlungen.
- Kein vorbereiteter Prozess Betroffenenrechte und Vorfälle werden erst unter Druck bearbeitet.
- DSFA zu spät erkannt Verarbeitungen mit hohem Risiko werden nicht vor der Freigabe geprüft.
Ergebnis je Ebene
Was bringt das Audit den einzelnen Bereichen?
Wir übersetzen den Befund für jede Ebene im Unternehmen in konkrete Entscheidungen.
Für die Geschäftsleitung
Klare Prioritäten statt unscharfer DSGVO-Risiken. Sie sehen, welche Lücken haftungs-, kunden- oder aufsichtsrelevant sind und welche Maßnahmen Sie zuerst entscheiden sollten.
Für Recht und Datenschutz
Eine belastbare Linie für Dokumentation, Verträge, Rollen, Datenschutzprozesse, interne Freigaben und Nachweise gegenüber Kunden, Investoren und Behörden.
Für IT, Produkt und Fachbereiche
Konkrete Hinweise, welche Themen bei Werkzeugen, Daten, Berechtigungen, Löschung oder Dienstleistern vor Freigabe oder Weiterbetrieb nachzuschärfen sind.
Auditentscheidung
Welche Prüfung passt zu Ihrer Lage?
Ist die Engstelle klar, führt eine Spezialprüfung schneller zum Ziel.
| Ausgangslage | Passende Prüfung | Typisches Ergebnis |
|---|---|---|
| Gewachsene Unterlagen, mehrere Werkzeuge, unklare Prioritäten | Datenschutz-Audit | Befund, Risikobewertung, Maßnahmenplan |
| Neues Produkt, Website, Shop, App oder SaaS vor dem Start | Datenschutz-Set-up | Freigabe, Pflichten, Anschlussmaßnahmen |
| Einzelne Verarbeitung mit hohem Risiko | Datenschutz-Folgenabschätzung | DSFA-Pflicht, Risikobewertung, Maßnahmen |
| Dienstleister, Cloud, Unterauftragnehmer, Supportzugriffe aus Drittstaaten | Prüfung von AVV und Transfers | Risikoliste, Verhandlungslinie, Freigabeempfehlung |
| Behörde, Beschwerde, Anhörung oder Frist | Hilfe bei der Aufsichtsbehörde | Sachverhalt, Stellungnahme, Verteidigung |
Rechtsrahmen
Woran orientiert sich ein Datenschutz-Audit rechtlich?
Nach Art. 5 Abs. 2 DSGVO muss der Verantwortliche die Einhaltung der Grundsätze nachweisen können. Art. 24 DSGVO verlangt geeignete technische und organisatorische Maßnahmen und deren Überprüfung bei Bedarf.
Prüfgegenstände folgen aus der Verordnung: das Verzeichnis nach Art. 30, die Auftragsverarbeitung nach Art. 28, die Sicherheit nach Art. 32 und die Folgenabschätzung nach Art. 35 DSGVO.
Art. 32 Abs. 1 lit. d DSGVO nennt ausdrücklich ein Verfahren zur regelmäßigen Überprüfung und Bewertung der Wirksamkeit der Sicherheitsmaßnahmen.
Ein Audit ersetzt keine Datenschutz-Folgenabschätzung. Es kann aber zeigen, dass eine solche Prüfung nach Art. 35 DSGVO erforderlich ist.
Quellen
- Datenschutz-Grundverordnung (EUR-Lex) Grundsätze, Rechenschaftspflicht, Auftragsverarbeitung, Sicherheit und DSFA.
- EDPB-Leitlinien 4/2019 zu Datenschutz durch Technikgestaltung Orientierung, wenn Prozesse und Systeme datenschutzfreundlich gestaltet werden müssen.
- Kurzpapiere der Datenschutzkonferenz Auslegungshilfen der deutschen Aufsichtsbehörden zu Kernthemen der DSGVO.
- BfDI zur Datenschutz-Folgenabschätzung Hinweise, wenn einzelne Verarbeitungen vertieft geprüft werden müssen.
Grenzen
Was leistet ein Audit nicht?
Das Audit ist eine Entscheidungsgrundlage. Die Umsetzung folgt danach.
- 1
Keine Zertifizierung
Das Audit ist eine anwaltliche Prüfung und keine Zertifizierung nach Art. 42 DSGVO.
- 2
Keine technische Sicherheitsprüfung
Penetrationstests und technische Schwachstellenanalysen führen spezialisierte Dienstleister durch. Wir bewerten deren Ergebnisse rechtlich.
- 3
Keine DSFA
Ergibt das Audit ein hohes Risiko, folgt eine eigene Folgenabschätzung.
Fehler, die ein Audit entwerten
- Der Umfang passt nicht zum Anlass.
- Geprüft werden nur Dokumente, nicht die gelebte Praxis.
- Die Mängelliste hat keine Prioritäten.
- Niemand ist für die Umsetzung zuständig.
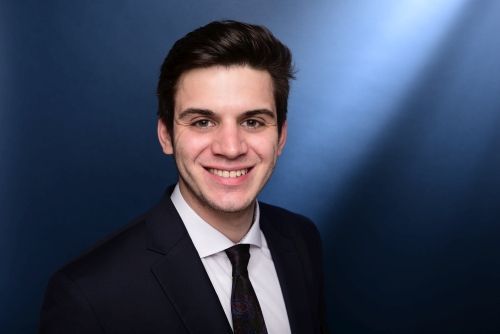
Ihr Ansprechpartner
Dominik Skornia, LL.B.
Rechtsanwalt · AI-Privacy-Expert (GDDcert. EU) · Externer Datenschutzbeauftragter
Zum Profil Düsseldorf, Schirmerstraße 80 · Hamburg, Palmaille 124
Bei ITMR führen Jean Paul Bohne, Andreas Buchholz und Dr. Alexander Pleh die Bezeichnung Fachanwalt für Informationstechnologierecht.
Bewertungen
Was Mandanten sagen
5,0 von 5 · 167 Google-Bewertungen
5,0 von 5 · 71 Bewertungen auf anwalt.de
Ausgewählte Bewertungen, Stand: 23.10.2026. Weitere Bewertungen finden Sie auf den Plattformen.
„Herr Skornia hat sich viel Zeit genommen und detailliert fachlich sicher und verständlich die Fragen bezüglich der Regelungen gemäß DSGVO beantwortet. Gerne wieder!“
„Wir arbeiten bereits seit einigen Jahren Zeit mit ITMR und insbesondere Hr. Bohne zusammen. Von Anfang an haben wir die Zusammenarbeit als sehr professionell und angenehm empfunden. …“
„Mit Herrn Bohne von ITMR Rechtsanwälte haben wir einen kompetenten und zuverlässigen Anwalt finden können, welcher stets schnell und verständlich auf Anfragen sowie Sachverhalte antwortet, sodass auch Laien diese verstehen. …“
Keine Überprüfung der Bewertungen auf Google und anwalt.de durch uns · Google · anwalt.de
FAQ
Welche Fragen stellen Unternehmen zum Datenschutz-Audit?
Wann ist ein Datenschutz-Audit sinnvoll?
Wenn Sie nicht sicher sind, ob Unterlagen, Prozesse, Werkzeuge und tatsächliche Verarbeitung noch zusammenpassen. Typische Anlässe sind Kundenprüfungen, Investorenfragen, Toolwechsel, Wachstum, Behördenkontakt oder ein Vorfall.
Ist ein Datenschutz-Audit gesetzlich vorgeschrieben?
Ein Audit in festem Format schreibt die DSGVO nicht vor. Sie müssen die Einhaltung aber nach Art. 5 Abs. 2 DSGVO nachweisen können, und Art. 32 DSGVO verlangt eine regelmäßige Überprüfung der Sicherheitsmaßnahmen.
Was unterscheidet Audit und Datenschutz-Set-up?
Das Audit prüft den vorhandenen Zustand und priorisiert Risiken. Das Set-up baut Strukturen, Zuständigkeiten, Dokumente und Prozesse neu auf. Das Audit zeigt, ob punktuelle Nacharbeit genügt.
Was unterscheidet Audit und VVT-Prüfung?
Die VVT-Prüfung betrifft nur das Verzeichnis. Das Audit umfasst zusätzlich Rechtsgrundlagen, Dienstleister, AVV, technische Maßnahmen, Löschung, Betroffenenrechte, Datenschutzhinweise und Prozesse.
Lässt sich das Audit auf einzelne Bereiche begrenzen?
Ja. Wir können uns auf Website und Marketing, Personal, SaaS, Dienstleister, internationale Datenflüsse, CRM, KI oder einzelne Geschäftsbereiche konzentrieren. Der Umfang muss den Anlass beantworten.
Welche Unterlagen helfen bei der Anfrage?
VVT, AVV, Datenschutzhinweise, technische Maßnahmen, Tool- und Dienstleisterliste, Löschkonzept, Prozessbeschreibungen, Kundenfragebögen und eine kurze Beschreibung des Anlasses.
Ersetzt ein Audit eine Datenschutz-Folgenabschätzung?
Nein. Die DSFA ist eine eigene vertiefte Prüfung für Verarbeitungen mit voraussichtlich hohem Risiko. Das Audit kann zeigen, dass sie nötig ist.
Was passiert nach dem Audit?
Sie wissen, welche Risiken zuerst zu schließen sind, welche Dokumente angepasst werden, welche Zuständigkeiten fehlen und welche Spezialprüfung anschließt.
Nächster Schritt
Muss Ihr Datenschutz einer Prüfung standhalten?
Schildern Sie den Anlass, die betroffenen Systeme und vorhandene Unterlagen. Wir schlagen den passenden Einstieg vor.
Für die Anfrage hilfreich
- Anlass des Audits
- Betroffene Systeme und Bereiche
- Liste vorhandener Unterlagen
- Fragebogen des Kunden, falls vorhanden
Unterlagen können Sie auch nach der ersten Rückmeldung nachreichen.
Datenschutz-Audit anfragen
Schildern Sie kurz den Anlass des Audits. Wir schlagen Ihnen einen passenden Prüfumfang vor.
Hilfreich sind Anlass, betroffene Systeme und Prozesse und eine Liste vorhandener Unterlagen.
Verwandte Leistungen
- DatenschutzrechtRahmen für DSGVO, Betroffenenrechte und Datenschutzorganisation.
- Verzeichnis von VerarbeitungstätigkeitenWenn das VVT die Engstelle ist.
- Vertrag zur AuftragsverarbeitungDienstleister, Cloud und Unterauftragnehmer.
- Datenschutz-FolgenabschätzungVerarbeitungen mit hohem Risiko vor der Freigabe.
- Datenschutz-Set-upDatenschutzorganisation neu aufbauen.
- Hilfe bei der AufsichtsbehördeWenn bereits ein Schreiben oder eine Frist vorliegt.
Aus unserem Blog: DSGVO-Bußgelder · DSGVO-Abmahnung durch Verbände und Wettbewerber